Delivr 1.0: Der offene, private – und endlich moderne Mail Client

E-Mail ist das vielleicht offenste Kommunikationsnetz, das die Menschheit je gebaut hat. Jeder kann einen Mailserver betreiben, jeder Client kann mit jedem Server sprechen, und niemandem gehört das Ganze. Trotzdem sieht die Realität anders aus: Gmail allein kommt auf rund 1,8 Milliarden Nutzer weltweit, und laut Litmus entfielen im Mai 2026 etwa 95 % aller gemessenen Mail-Öffnungen auf nur drei Clients – Apple (64,7 %), Gmail (24,1 %) und Outlook (6,5 %) [1]. Das Protokoll ist dezentral, unser Alltag ist es längst nicht mehr.
Dazu kommt ein Problem, das die wenigsten überhaupt bemerken: Unsere Postfächer beobachten uns. Der Mail-Dienst Hey fand in zwei Dritteln aller Mails – Spam bereits herausgerechnet – sogenannte Spionage-Pixel [2]. Forscher aus Princeton stellten fest, dass 70 % der Mails aus Verteilerlisten mindestens einen Tracker enthalten; eine einzelne Beispiel-Mail schickte Tracking-Anfragen an 24 Dritte [3]. Die französische Datenschutzbehörde CNIL hat im April 2026 deshalb neue Empfehlungen zu Tracking-Pixeln veröffentlicht [4].
Genau hier setzen wir mit Delivr an – und mit Version 1.0 ist Delivr jetzt offiziell stabil.
Offenes Protokoll, geschlossene Postfächer
Wer heute ein Postfach öffnet, landet meist in einem von zwei Lagern. Auf der einen Seite stehen die geschlossenen Plattformen der großen Konzerne: komfortabel, schnell, überall verfügbar – aber finanziert durch unsere Aufmerksamkeit und unsere Daten. Die Mails liegen auf fremden Servern, werden ausgewertet, und wer wechseln will, merkt schnell, wie tief der Vendor Lock-In reicht. Wie gefährlich diese Abhängigkeit von wenigen Anbietern ist, haben wir in unserem Beitrag zu zentralisierter Infrastruktur bereits ausführlich beschrieben.
Auf der anderen Seite steht klassisches Self-Hosted-Webmail. Es läuft auf eigener Infrastruktur, respektiert die Privatsphäre – fühlt sich aber oft an, als wäre es seit zehn Jahren nicht mehr angefasst worden. Wer Wert auf Datenschutz legt, muss also eine schlechtere Nutzererfahrung in Kauf nehmen. Genau diesen Kompromiss halten wir für falsch.
Delivr: die dritte Option
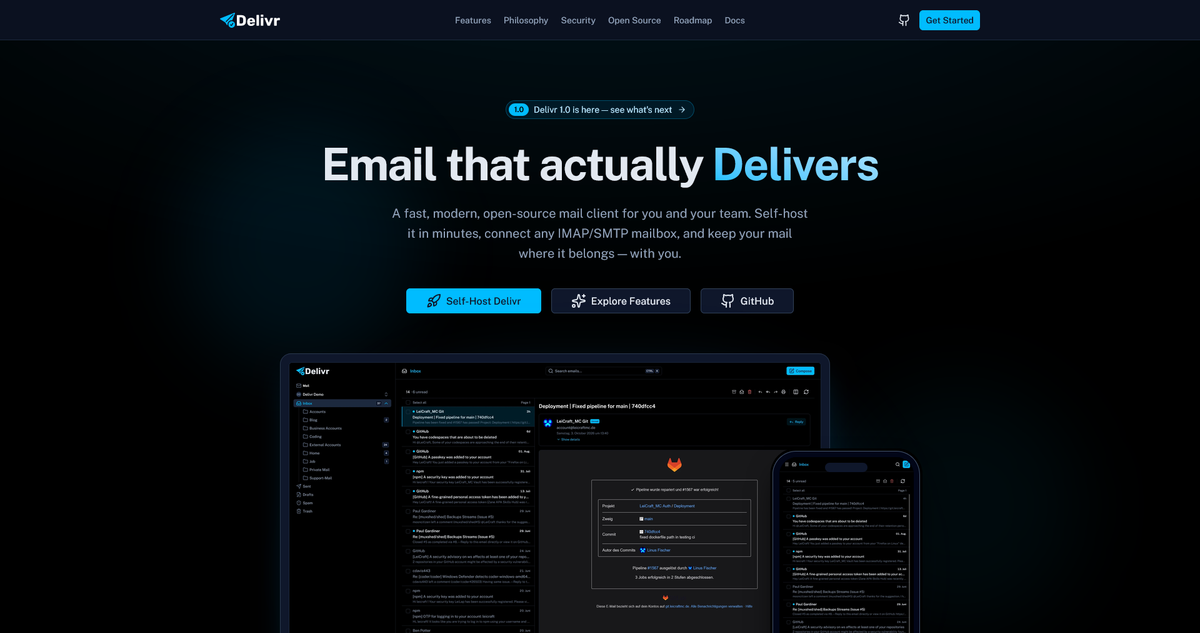
Delivr ist ein moderner, quelloffener Mail-Client, den man selbst hosten kann und der mit jedem IMAP/SMTP-Postfach funktioniert – egal ob eigener Mailserver, Hoster oder Freemail-Anbieter. Das Ziel: das Nutzungsgefühl einer Big-Tech-Inbox, aber auf Infrastruktur, die man selbst kontrolliert.
Die Grundidee lässt sich in einem Satz zusammenfassen: Ein Mail-Client soll ein Fenster auf dein Postfach sein, kein neuer Ort, an dem deine Mails leben müssen. Delivr liest Nachrichten live vom IMAP-Server und baut keine eigene Kopie auf. Wer irgendwann wechseln will, muss nichts exportieren – jeder andere Mail-Client funktioniert weiterhin mit demselben Postfach.
Daraus ergeben sich die Prinzipien, nach denen wir Delivr bauen:
- Deine Mails, dein Server: Delivr ist ein Client, kein Silo. Die Nachrichten bleiben auf deinem IMAP-Server.
- Offene Standards statt Lock-In: Heute IMAP und SMTP, morgen CalDAV und CardDAV. Keine proprietäre Synchronisation, kein Walled Garden.
- Privat ab Werk: Kein Tracking, keine Telemetrie, externe Inhalte standardmäßig blockiert. Datenschutz ist kein Schalter, den man erst suchen muss.
- Open Source, komplett: Web-Client und API stehen beide unter der AGPL-3.0. Jeder kann den Code lesen, prüfen und verbessern – und Verbesserungen bleiben offen.
- Self-Hosting als Standard: Container-Images, sinnvolle Defaults und eine SQLite-Datenbank, die einfach funktioniert.
Technisch besteht Delivr aus zwei Teilen: Delivr Web, dem Frontend und installierbaren PWA auf Basis von Nuxt 4, und der Delivr API, einem Backend auf Bun und Hono, das mit den Mailservern spricht und eine dokumentierte REST-API bereitstellt.
Privatsphäre ist Architektur, keine Einstellungsseite
Bei vielen Diensten ist Datenschutz ein Versprechen in der Datenschutzerklärung. Bei Delivr ist er eine Konsequenz der Architektur: Was nie gespeichert wird, kann auch nicht geleakt werden. Mails werden live vom IMAP-Server gelesen, im Arbeitsspeicher verarbeitet und an den Browser geschickt – danach sind sie weg. Es gibt keinen Mail-Cache auf der Festplatte, keinen Anhang-Speicher und keinen Suchindex, der bei einem Angriff abfließen könnte. Anhänge werden direkt aus dem Postfach gestreamt und mit Cache-Control: no-store ausgeliefert.
Gespeichert wird nur das Nötigste:
Delivr speichert | Delivr speichert nie |
|---|---|
Nutzerkonten und Rollen | Inhalte und Header von Mails |
Sessions und API-Keys (nur als Argon2id-Hash) | Anhänge |
IMAP/SMTP-Zugangsdaten (AES-256-GCM-verschlüsselt) | Aus Mails gesammelte Adressbücher |
Einstellungen, Identitäten, Signaturen | Analytics, Telemetrie, Lesebestätigungen |
Auch gegen die eingangs erwähnten Tracking-Pixel hat Delivr eine klare Antwort: Externe Inhalte bleiben blockiert, bis man sie pro Absender oder pro Domain freigibt. Absender erfahren also nicht, wann und wo man ihre Mail geöffnet hat. Und Delivr selbst telefoniert ebenfalls nicht nach Hause – es gibt keine Analytics, keine Telemetrie und nicht einmal einen automatischen Update-Check.
Sicherheit: sichere Defaults, prüfbarer Code
Sicherheit ist bei Delivr kein Premium-Feature, sondern in jede Anfrage eingebaut. Und weil der gesamte Code offen ist, muss man uns nicht einfach glauben – man kann es nachprüfen.
- Verschlüsselte Zugangsdaten: Mailserver-Passwörter werden mit AES-256-GCM verschlüsselt gespeichert, mit einem Schlüssel, den nur der Betreiber der Instanz kennt.
- Gehashte Tokens: Sessions und API-Keys sind zufällige 256-Bit-Geheimnisse und werden ausschließlich als Argon2id-Hashes abgelegt. Selbst ein Datenbank-Leak verrät also keine nutzbaren Tokens.
- Sicheres Rendering: HTML-Mails werden vor der Anzeige mit DOMPurify bereinigt, externe Inhalte durchlaufen eine Freigabe, und die Vorschau von Anhängen ist auf ungefährliche Dateitypen beschränkt.
- Schutz vor Brute-Force: Login-Versuche sind ab Werk pro Client und pro Nutzername begrenzt.
- Verifizierte Absender: Über BIMI zeigt Delivr das Markenlogo von Absendern mit entsprechendem DNS-Eintrag an. So lässt sich die echte Bank auf einen Blick vom Phishing-Versuch unterscheiden.
Wer eine Sicherheitslücke findet, kann sie über den Responsible-Disclosure-Prozess melden. Einen ausführlicheren Überblick gibt es in der Security-Dokumentation.
Was Delivr 1.0 kann
Eine 1.0 ist mehr als eine Versionsnummer – sie ist das Versprechen, dass man sich auf eine Software verlassen kann. Alles, was in Delivr 1.0 steckt, ist gebaut, reviewt und gemergt; das Release bündelt es mit dem letzten Feinschliff. Der Anspruch dabei: alles, was eine Inbox braucht, und nichts, was sie nicht braucht.
- Eine Inbox für alle Konten: Beliebig viele IMAP/SMTP-Konten verbinden und blitzschnell zwischen Arbeit, Privatem und der alten Adresse wechseln, die man doch noch regelmäßig checkt.
- Ein Composer, der mithält: Rich Text, Anhänge, Prioritäten, Cc/Bcc und Entwürfe, die automatisch im Drafts-Ordner auf dem eigenen Server landen.
- Identitäten und Signaturen: Von mehreren Adressen aus einem Konto senden, jede mit eigener HTML-Signatur.
- Suche mit Operatoren:
from:,subject:,has:attachment,is:unread,before:und Co. – über alle Ordner eines Kontos gleichzeitig. - Ordner nach eigenen Regeln: Anlegen, verschachteln, per Drag & Drop sortieren und Sent, Drafts, Trash und Archive auf die Ordner mappen, die man wirklich nutzt.
- Bulk-Aktionen: Viele Mails per Shift, Strg oder Tastatur markieren und auf einen Schlag archivieren, verschieben oder löschen.
- Überall installierbar: Als Progressive Web App läuft Delivr auf Windows, macOS, Linux, Android und iOS wie eine native App.
- Eine API, die man wirklich nutzen will: Alles, was die Oberfläche kann, ist auch per versionierter REST-API skriptbar – dokumentiert mit OpenAPI und einer interaktiven Referenz auf der eigenen Instanz (API-Überblick).
Wer Delivr selbst betreiben möchte, findet alles Nötige in der Dokumentation: vom Self-Hosting-Guide über die Reverse-Proxy-Einrichtung bis zur Konfiguration. Spoiler: Mit Docker Compose ist eine Instanz in wenigen Minuten online.
Für wen ist Delivr gedacht?
- Privatpersonen und Familien: Alle Adressen in einer übersichtlichen Inbox auf jedem Gerät – ohne das eigene Postfach einem Werbekonzern zu überlassen.
- Teams und Unternehmen: Eine Instanz für die ganze Firma, mit Nutzerverwaltung durch Admins und einer Roadmap in Richtung geteilter Postfächer und Single Sign-On.
- Hoster und IT-Dienstleister: Ein modernes Webmail-Erlebnis auf den Mailservern, die man für seine Kunden ohnehin schon betreibt.
- Entwickler: Eine saubere, versionierte REST-API mit API-Keys – Mail-Automatisierung ohne Screen-Scraping.
1.0 ist erst der Anfang
Delivr 1.0 ist das Fundament, nicht das Ziel. Die Roadmap planen wir öffentlich auf GitHub, und sie wird von den Menschen geprägt, die Delivr nutzen. Für den Meilenstein 1.1 stehen unter anderem an:
- Geteilte Team-Postfächer für Adressen wie support@ oder hello@ – ohne Passwörter herumzureichen.
- Offline-first-PWA mit lokalem Cache, Offline-Suche und einer Warteschlange für unterwegs geschriebene Mails.
- Ende-zu-Ende-Verschlüsselung mit OpenPGP direkt im Browser, inklusive Mailvelope-Support und eigenen Schlüsseln.
- Remote-Image-Proxy, damit Absender beim Laden von Bildern nicht einmal mehr die eigene IP-Adresse sehen.
- Push-Benachrichtigungen, eine deutsche Übersetzung und Unterstützung für PostgreSQL und MySQL für größere Setups.
Längerfristig diskutieren wir Enterprise-SSO über OpenID Connect und SAML, lokale KI-Erkennung für Spam und Phishing auf eigener Hardware sowie CalDAV und CardDAV für Kalender und Kontakte – also den Schritt vom Mail-Client zur vollwertigen, offenen Groupware.
Delivr ist kein weiterer Webmailer, sondern ein Plädoyer dafür, E-Mail wieder als das zu behandeln, was sie ursprünglich war: ein offenes, dezentrales Netz, das den Menschen gehört, die es nutzen. Man muss sich nicht zwischen Komfort und Kontrolle entscheiden. Ein moderner Client, offene Standards, kein Tracking, kein Lock-In – auf dem eigenen Server.
Wer schon einen eigenen Mailserver betreibt – etwa nach unserem Beitrag zu Spam-Filterung mit Postfix, SpamAssassin und ClamAV – oder seine Postfächer einfach nicht länger einem Werbekonzern anvertrauen will, sollte Delivr 1.0 eine Chance geben. Der Code liegt auf GitHub, Feature-Wünsche und Pull Requests sind ausdrücklich willkommen. Und auch ein Stern auf dem Repository hilft dem Projekt schon weiter.
Quellen
[1]: Gmail Statistics 2026 — Users, Market Share and the AI Defence Wall | SQ Magazine
[2]: Spionage-Pixel in E-Mails als Tracking-Ergänzung | heise online
[3]: Wie du E-Mail-Tracker stoppst und deinen Posteingang schützt | Proton
[4]: CNIL: Tracking-Pixel in E-Mails | datenschutzticker.de